

Pernah menerima pesan yang mengaku berasal dari bank, jasa pengiriman, marketplace, atau layanan digital yang biasa digunakan? Isinya biasanya terdengar mendesak. Ada pemberitahuan bahwa akun akan diblokir, paket tidak dapat dikirim, transaksi perlu dikonfirmasi, atau hadiah harus segera diklaim. Di akhir pesan, terdapat tautan yang meminta kita melakukan verifikasi.
Sekilas, pesan seperti itu mungkin terlihat meyakinkan. Logo perusahaan terlihat familiar, bahasanya cukup rapi, dan informasi yang disampaikan terasa masuk akal. Karena khawatir kehilangan akses ke akun atau tidak ingin paket tertunda, sebagian orang akhirnya langsung mengeklik tautan tersebut tanpa memeriksa kebenarannya.
Padahal, kebiasaan terburu-buru seperti inilah yang sering dimanfaatkan pelaku kejahatan digital.
Tautan yang diberikan bisa mengarah ke halaman palsu yang dibuat menyerupai situs resmi. Ketika pengguna memasukkan nama akun, kata sandi, PIN, atau informasi lainnya, data tersebut berpotensi jatuh ke tangan pihak yang tidak berwenang. Dalam kasus tertentu, pelaku juga mencoba meminta kode OTP atau mengarahkan korban untuk memasang aplikasi yang tidak aman.
Cara penipuan seperti ini dikenal sebagai phishing. Tujuannya adalah mengelabui pengguna agar menyerahkan informasi penting atau melakukan tindakan yang menguntungkan pelaku.
Pada 18 Februari 2025, ANTARA mengulas langkah Google dalam mendukung internet yang lebih aman di Indonesia, termasuk fitur yang membantu memperingatkan pengguna tentang situs phishing dan perangkat lunak berbahaya. Fitur keamanan seperti ini dapat menjadi lapisan perlindungan tambahan ketika kita menjelajahi internet.
Namun, teknologi saja tidak cukup. Sistem keamanan mungkin dapat memperingatkan pengguna tentang situs yang telah dikenali sebagai berbahaya, tetapi kita tetap perlu berhati-hati terhadap tautan baru, pesan palsu, dan modus penipuan yang terus berubah.
Lalu, bagaimana cara mengenali phishing? Fitur keamanan apa saja yang sebaiknya diaktifkan? Dan apa yang harus dilakukan jika kita sudah telanjur memasukkan informasi pribadi di halaman yang mencurigakan?
Apa Itu Phishing dan Mengapa Banyak Orang Masih Tertipu?
Phishing adalah upaya penipuan digital yang dilakukan dengan menyamar sebagai pihak tepercaya untuk memperoleh informasi atau mendorong korban melakukan tindakan tertentu. Penyamaran tersebut bisa dilakukan melalui email, pesan singkat, aplikasi percakapan, media sosial, panggilan telepon, maupun situs web palsu.
Salah satu alasan phishing masih efektif adalah karena pelaku tidak selalu mengandalkan kemampuan teknis yang rumit. Mereka justru memanfaatkan kebiasaan manusia, terutama rasa takut, rasa penasaran, keinginan mendapatkan keuntungan, dan kecenderungan bertindak cepat ketika menghadapi situasi mendesak.
Bayangkan Anda menerima pesan yang mengaku berasal dari jasa pengiriman. Pesan tersebut menyatakan bahwa paket tidak dapat dikirim karena alamat penerima perlu diperbarui. Anda memang sedang menunggu paket, sehingga pesan itu terasa masuk akal. Tanpa memeriksa alamat situsnya, Anda membuka tautan dan memasukkan informasi yang diminta.
Contoh lainnya adalah email yang mengaku berasal dari bank. Isinya menyebutkan bahwa rekening akan dibatasi jika pengguna tidak segera melakukan verifikasi. Karena khawatir kehilangan akses ke rekening, korban mengikuti petunjuk yang diberikan.
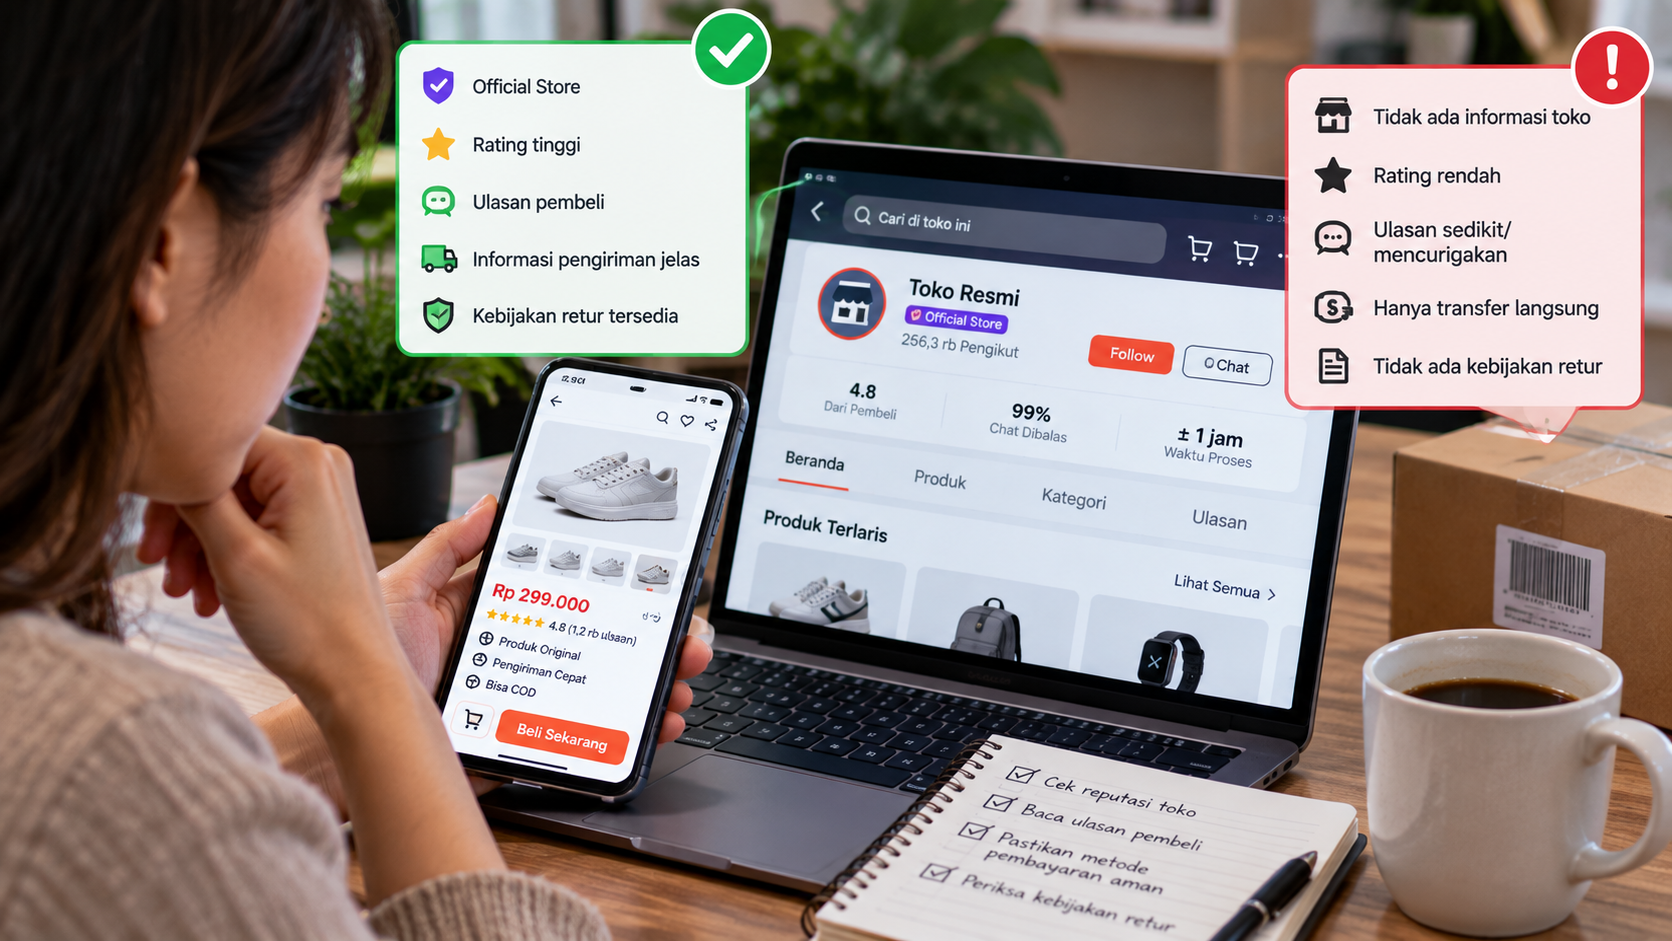
Ada juga penipuan yang menawarkan hadiah, diskon besar, atau kesempatan memperoleh uang dengan cara mudah. Pelaku sengaja membuat tawaran tersebut terlihat menarik agar pengguna mengabaikan pertanyaan sederhana: apakah pengirimnya benar-benar resmi?
Phishing tidak selalu menggunakan tata bahasa yang buruk atau tampilan situs yang berantakan. Beberapa pesan bahkan dapat terlihat profesional. Karena itu, kita tidak bisa hanya mengandalkan penampilan untuk menentukan apakah sebuah pesan aman.
Hal yang lebih penting adalah memeriksa identitas pengirim, alamat situs, konteks pesan, dan jenis informasi yang diminta.
Mengenali Berbagai Bentuk Phishing yang Sering Ditemui
Phishing dapat muncul dalam beberapa bentuk. Memahami perbedaannya membantu kita mengenali risiko ketika menggunakan layanan digital sehari-hari.
1. Phishing melalui email
Email phishing biasanya menyamar sebagai pemberitahuan dari bank, layanan email, marketplace, atau penyedia penyimpanan awan. Pesan dapat berisi peringatan login, pemberitahuan tagihan, atau permintaan memperbarui informasi akun.
Pelaku sering menyertakan tombol atau tautan yang mengarah ke halaman tiruan. Setelah korban memasukkan informasi login, data tersebut dapat disalahgunakan untuk mengambil alih akun.
Jika menerima email seperti ini, jangan langsung mengeklik tombol yang tersedia. Buka layanan terkait melalui aplikasi resmi atau ketik alamat situs yang sudah diketahui secara langsung.
2. Phishing melalui WhatsApp dan SMS
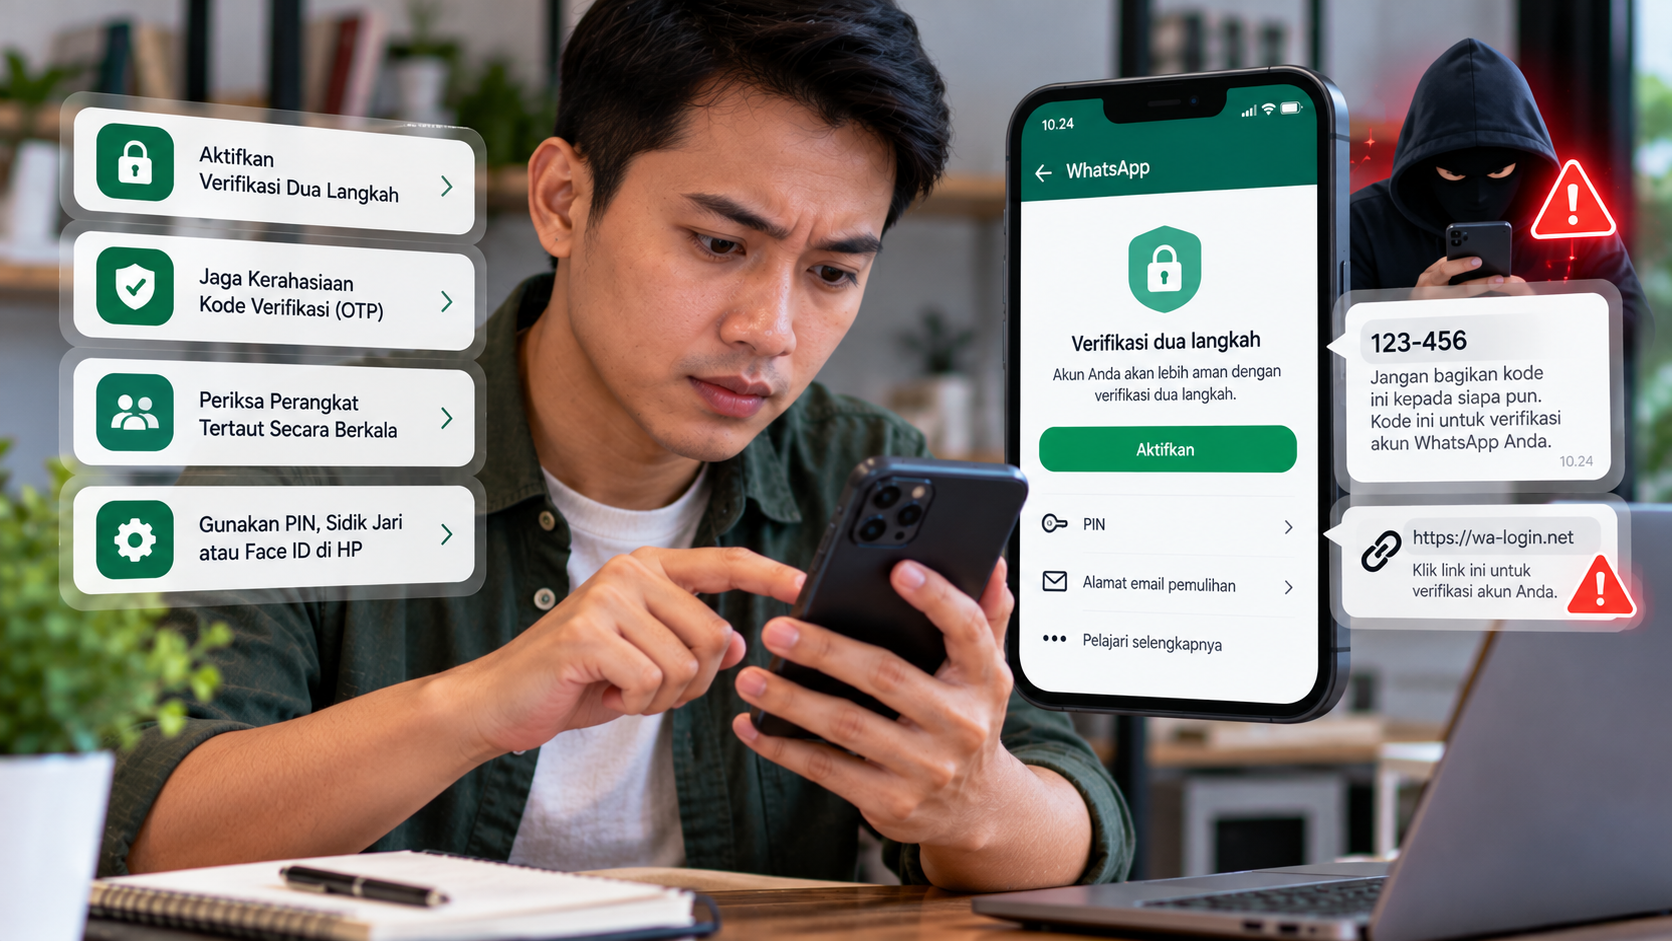
Pesan phishing juga banyak memanfaatkan aplikasi percakapan dan SMS. Modusnya dapat berupa pemberitahuan paket, undangan, tagihan, hadiah, atau dokumen yang harus dibuka.
Dalam beberapa kasus, pengguna diminta memasang file aplikasi untuk melihat informasi yang dikirim. Jika file berasal dari sumber yang tidak jelas, pemasangannya dapat menimbulkan risiko keamanan.
Jangan memasang aplikasi hanya karena seseorang mengirimkan tautan melalui pesan. Jika pengirimnya dikenal tetapi isi pesannya tidak biasa, tanyakan kembali melalui jalur komunikasi lain.
3. Situs login palsu
Situs phishing sering dibuat menyerupai halaman login layanan populer. Warna, logo, dan tata letaknya dapat terlihat hampir sama dengan situs asli.
Perbedaan mungkin hanya terlihat pada alamat domain. Pelaku dapat menggunakan tambahan kata, ejaan yang mirip, atau nama domain yang tidak berhubungan dengan perusahaan sebenarnya.
Karena itu, jangan hanya memeriksa tampilan halaman. Perhatikan alamat situs di bilah browser dan pastikan domainnya benar.
Perlu diingat, ikon gembok atau penggunaan HTTPS menunjukkan adanya koneksi terenkripsi, tetapi tidak otomatis membuktikan bahwa sebuah situs dapat dipercaya. Situs phishing juga dapat menggunakan HTTPS.
4. Phishing melalui media sosial
Penipuan dapat dilakukan melalui akun palsu yang mengaku sebagai layanan pelanggan, toko resmi, atau orang yang dikenal. Pelaku mungkin meminta korban mengirimkan kode verifikasi, mengisi formulir, atau membuka tautan tertentu.
Jika sebuah akun menghubungi Anda secara pribadi dan meminta informasi rahasia, jangan langsung percaya meskipun nama serta foto profilnya terlihat resmi.
Periksa akun melalui kanal resmi dan jangan mengirimkan kata sandi, PIN, atau kode OTP kepada siapa pun.
5. Penipuan yang memanfaatkan telepon atau suara
Pelaku juga dapat menelepon dan mengaku sebagai petugas bank, staf dukungan teknis, atau pihak berwenang. Mereka mungkin menyebutkan sebagian informasi pribadi agar terdengar meyakinkan.
Dalam situasi seperti ini, jangan memberikan informasi rahasia hanya karena penelepon terdengar profesional. Akhiri komunikasi jika permintaannya mencurigakan, kemudian hubungi lembaga yang bersangkutan melalui nomor resmi.
Periksa Alamat Situs Sebelum Memasukkan Informasi
Salah satu kebiasaan paling penting untuk menghindari phishing adalah memeriksa alamat situs sebelum memasukkan informasi pribadi.
Ketika menerima tautan, jangan hanya melihat nama perusahaan yang tertulis dalam pesan. Periksa alamat domain sebenarnya. Pelaku dapat membuat alamat yang menyerupai nama layanan resmi, tetapi menggunakan tambahan kata atau perubahan ejaan.
Misalnya, nama perusahaan ditambahkan dengan kata seperti “verifikasi-akun” atau “bantuan-login” pada domain yang tidak dikenal. Bagi pengguna yang terburu-buru, alamat tersebut mungkin terlihat resmi meskipun sebenarnya tidak berhubungan dengan perusahaan yang dimaksud.
Pada ponsel, alamat tautan terkadang sulit dibaca karena layar kecil. Jika ragu, jangan langsung membukanya. Buka browser dan akses situs resmi melalui alamat yang sudah diketahui atau gunakan aplikasi resmi yang telah terpasang dari sumber tepercaya.
Jika tautan berasal dari email atau pesan yang mengaku meminta pembaruan akun, periksa apakah tindakan tersebut memang diperlukan. Anda dapat masuk ke akun secara langsung untuk melihat apakah terdapat pemberitahuan yang sama.
Jangan menganggap suatu tautan aman hanya karena dikirim oleh teman. Akun teman bisa saja diretas, sehingga pelaku dapat menggunakannya untuk menyebarkan pesan berbahaya.
Manfaatkan Fitur Keamanan Browser
Browser modern memiliki berbagai fitur yang membantu pengguna menjelajahi internet dengan lebih aman. Salah satu fitur yang penting adalah perlindungan terhadap situs berbahaya dan upaya phishing.
Pada Google Chrome, misalnya, fitur Safe Browsing membantu memperingatkan pengguna terhadap situs dan unduhan yang diketahui berbahaya. Tingkat perlindungan dan pilihan pengaturannya dapat berbeda bergantung pada versi browser serta konfigurasi yang digunakan.
Jika menggunakan Chrome, Anda dapat membuka pengaturan, mencari bagian privasi dan keamanan, kemudian memeriksa pilihan Safe Browsing yang tersedia. Bacalah penjelasan setiap pilihan sebelum menentukan pengaturan yang sesuai dengan kebutuhan.
Browser lain juga menyediakan perlindungan serupa. Pengguna sebaiknya memeriksa pengaturan keamanan pada browser yang digunakan dan memastikan browser diperbarui secara berkala.
Jika muncul peringatan bahwa situs mungkin berbahaya, jangan langsung mengabaikannya hanya karena Anda merasa mengenal nama situs tersebut. Periksa kembali alamatnya dan cari jalur akses resmi.
Namun, fitur perlindungan browser bukan jaminan bahwa seluruh situs berbahaya akan terdeteksi. Situs baru atau halaman yang belum dikenali sistem mungkin belum menghasilkan peringatan. Oleh karena itu, fitur keamanan tetap harus didukung kebiasaan memeriksa alamat situs dan sumber pesan.
Perbarui Browser dan Sistem Operasi Secara Berkala
Pembaruan perangkat lunak bukan hanya menghadirkan tampilan baru atau fitur tambahan. Pembaruan juga dapat memperbaiki kelemahan keamanan yang ditemukan pada sistem.
Browser yang sudah lama tidak diperbarui mungkin tidak memiliki perbaikan keamanan terbaru. Hal yang sama berlaku untuk sistem operasi dan aplikasi yang digunakan untuk mengakses internet.
Biasakan memeriksa pembaruan browser, sistem operasi, dan aplikasi penting. Jika memungkinkan, aktifkan pembaruan otomatis melalui pengaturan resmi perangkat.
Hindari mengikuti tautan dari pesan yang mengklaim bahwa perangkat Anda terinfeksi dan harus segera memasang aplikasi tertentu. Pembaruan sistem sebaiknya dilakukan melalui pengaturan perangkat atau sumber resmi pengembang.
Jika perangkat sudah tidak menerima pembaruan keamanan, pertimbangkan untuk mencari alternatif yang masih didukung, terutama apabila perangkat digunakan untuk mengakses layanan keuangan atau menyimpan informasi penting.
Pembaruan tidak dapat mencegah seluruh penipuan phishing, tetapi membantu menjaga perangkat tetap memiliki perlindungan yang disediakan pengembang.
Gunakan Kata Sandi Berbeda dan Aktifkan Autentikasi Multifaktor
Phishing sering bertujuan mendapatkan kata sandi. Jika korban menggunakan kata sandi yang sama pada banyak layanan, dampak pencurian satu akun dapat meluas ke akun lainnya.
Misalnya, seseorang menggunakan kata sandi yang sama untuk email, media sosial, marketplace, dan layanan pekerjaan. Ketika kredensial tersebut berhasil dicuri, pelaku mungkin mencoba kombinasi yang sama pada layanan lain.
Untuk mengurangi risiko, gunakan kata sandi yang berbeda untuk setiap akun penting. Pilih kata sandi panjang yang sulit ditebak dan pertimbangkan menggunakan pengelola kata sandi tepercaya agar lebih mudah mengelolanya.
Aktifkan pula autentikasi multifaktor atau MFA jika tersedia. Fitur ini menambahkan tahap verifikasi ketika seseorang mencoba masuk ke akun.
Jika layanan mendukung passkey atau metode autentikasi yang lebih tahan terhadap phishing, pertimbangkan untuk menggunakannya. Pilihan terbaik bergantung pada layanan dan perangkat yang digunakan.
Meskipun sudah mengaktifkan autentikasi tambahan, jangan pernah memberikan kode OTP, kode pemulihan, atau persetujuan login kepada orang yang tidak dikenal. Penipu dapat menggunakan berbagai cara untuk membujuk korban menyerahkan informasi tersebut.
Jika menerima permintaan persetujuan login padahal Anda tidak sedang masuk ke akun, jangan menyetujuinya. Periksa aktivitas akun dan segera lakukan pengamanan jika menemukan sesuatu yang mencurigakan.
Jangan Mudah Percaya pada Pesan yang Mendesak
Salah satu ciri yang sering ditemukan pada phishing adalah tekanan waktu. Pesan menyebutkan bahwa akun akan segera diblokir, pembayaran harus diselesaikan dalam beberapa menit, atau hadiah akan hangus jika tidak segera diklaim.
Tujuannya adalah membuat korban panik sehingga tidak sempat memeriksa informasi.
Ketika menerima pesan seperti itu, biasakan berhenti sejenak. Tanyakan apakah Anda memang memiliki transaksi terkait, apakah pengirimnya dapat diverifikasi, dan apakah permintaan tersebut masuk akal.
Jika pesan mengaku berasal dari bank, buka aplikasi resmi atau hubungi nomor yang tercantum pada situs resmi bank tersebut. Jika berkaitan dengan pengiriman paket, periksa statusnya melalui aplikasi atau situs resmi jasa pengiriman.
Jangan menggunakan nomor telepon atau tautan yang hanya diberikan oleh pengirim pesan mencurigakan sebagai satu-satunya jalur verifikasi.
Kebiasaan ini juga berlaku ketika menerima penawaran hadiah atau promosi. Tidak semua promosi palsu, tetapi tawaran yang meminta biaya di muka, kode OTP, kata sandi, atau informasi keuangan perlu diwaspadai.
Bagaimana Jika Terlanjur Mengeklik Tautan Phishing?
Mengeklik tautan mencurigakan tidak selalu berarti akun Anda langsung diretas. Risiko bergantung pada halaman yang dibuka, informasi yang diberikan, tindakan yang dilakukan, serta kondisi perangkat.
Jika hanya membuka halaman dan tidak memasukkan informasi atau mengunduh apa pun, tutup halaman tersebut dan jangan lanjutkan instruksinya. Periksa apakah ada file yang terunduh atau permintaan izin yang tidak biasa.
Jika Anda memasukkan kata sandi, segera buka situs atau aplikasi resmi melalui jalur yang aman dan ganti kata sandi akun tersebut. Jika kata sandi yang sama digunakan pada layanan lain, ganti juga kata sandi pada akun-akun tersebut.
Selanjutnya, periksa riwayat login, perangkat yang terhubung, dan informasi pemulihan akun. Keluarkan sesi yang tidak dikenal jika layanan menyediakan fitur tersebut.
Jika Anda memberikan kode OTP, menyetujui login yang tidak dikenal, atau memasukkan informasi keuangan, segera hubungi penyedia layanan terkait melalui kanal resmi. Untuk rekening bank atau dompet digital, tanyakan langkah pengamanan yang diperlukan dan periksa transaksi yang tidak Anda kenali.
Jika telanjur memasang aplikasi dari tautan mencurigakan, hentikan penggunaannya, cabut izin yang tidak diperlukan, dan lakukan pemeriksaan keamanan menggunakan fitur atau bantuan resmi yang tepercaya.
Simpan bukti yang relevan, seperti pesan, alamat situs, dan informasi transaksi. Jangan meneruskan tautan tersebut kepada orang lain hanya untuk memperingatkan mereka.
Semakin cepat tindakan yang sesuai dilakukan, semakin besar peluang untuk membatasi dampak yang mungkin terjadi.
Jadikan Keamanan Internet sebagai Kebiasaan Sehari-hari
Menghindari phishing tidak harus membuat kita curiga terhadap setiap pesan atau takut menggunakan internet. Yang dibutuhkan adalah kebiasaan sederhana yang dilakukan secara konsisten.
Sebelum membuka tautan, periksa pengirim dan alamat situs. Sebelum memasukkan kata sandi, pastikan halaman tersebut benar-benar berasal dari layanan yang ingin digunakan. Jika sebuah pesan terasa mendesak atau meminta informasi rahasia, lakukan verifikasi melalui jalur lain.
Gunakan kata sandi unik, aktifkan autentikasi multifaktor, dan perbarui perangkat lunak secara berkala. Pastikan pula fitur keamanan browser telah diaktifkan sesuai kebutuhan.
Di lingkungan keluarga, kebiasaan ini dapat dibagikan kepada orang tua, anak, dan anggota keluarga lain yang sering menggunakan ponsel untuk bertransaksi atau berkomunikasi.
Di tempat kerja, organisasi dapat memberikan edukasi keamanan digital dan menyediakan prosedur untuk melaporkan email atau pesan mencurigakan. Pegawai sebaiknya tidak disalahkan karena melaporkan dugaan phishing; pelaporan yang cepat justru dapat membantu mencegah masalah meluas.
Penting juga untuk tidak mempermalukan orang yang telanjur tertipu. Lebih baik membantu mereka mengamankan akun dan memahami langkah pencegahan daripada menyebarkan informasi pribadi atau menyalahkan korban.
Keamanan digital akan lebih kuat ketika pengguna, penyedia layanan, dan organisasi sama-sama berperan.
Kesimpulan: Berhenti Sejenak Sebelum Mengeklik
Phishing memanfaatkan kepercayaan dan kebiasaan manusia untuk mencuri informasi atau mendorong tindakan yang merugikan. Pesan yang digunakan bisa terlihat sederhana, tetapi dampaknya dapat meluas jika korban menyerahkan kata sandi, kode verifikasi, atau informasi keuangan.
Karena itu, manfaatkan fitur keamanan browser, perbarui perangkat lunak, gunakan kata sandi yang berbeda, dan aktifkan autentikasi multifaktor. Namun, jangan mengandalkan teknologi saja. Periksa alamat situs, pastikan sumber pesan, dan jangan terburu-buru mengikuti instruksi yang terasa mendesak.
Jika terlanjur memasukkan informasi di halaman mencurigakan, segera amankan akun melalui situs resmi, periksa aktivitas login, dan hubungi penyedia layanan jika informasi keuangan ikut terlibat.
Internet yang lebih aman tidak hanya bergantung pada kecanggihan sistem perlindungan. Kebiasaan pengguna dalam mengambil keputusan juga memiliki peran besar.
Sebelum mengeklik tautan, berhenti sejenak dan periksa. Sedikit waktu untuk memastikan kebenaran sebuah pesan bisa membantu menghindari masalah yang jauh lebih besar.